Mục lục [Ẩn]
1.DDoS là gì
DDoS là viết tắt của Distributed Denial of Service, nghĩa là tấn công từ chối dịch vụ phân tán. Đây là một hình thức tấn công mạng, khi một kẻ tấn công sử dụng nhiều thiết bị, máy tính khác nhau để gửi lượng truy cập quá tải đến một website hoặc máy chủ, làm gián đoạn hoặc làm chậm dịch vụ của họ. Các cuộc tấn công DDoS có thể gây ra nhiều thiệt hại cho các doanh nghiệp, lâu dài sẽ ảnh hưởng lớn đến doanh thu của tổ chức.
|
| DDoS là gì? |
2. Tổng quan về tấn công DDoS trên internet hiện nay
2.1. Có 3 loại tấn công DDoS cơ bản
Tấn công DDoS thực sự có nhiều biến thể, nhưng có thể chia thành ba loại cơ bản chính dựa trên cách thức và mục tiêu của chúng. Dưới đây là mô tả ngắn gọn về ba loại tấn công cơ bản:
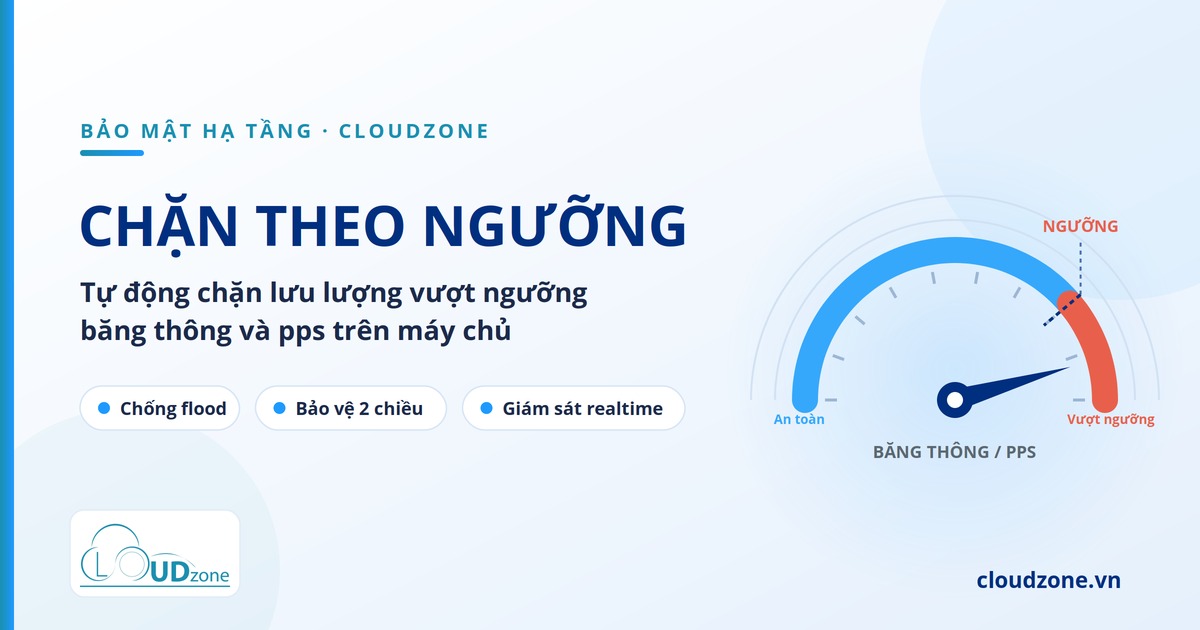
Volume-based attacks: là hình thức tấn công tạo ra lưu lượng truy cập lớn với mục đích làm quá tải băng thông của mục tiêu. Đây là hình thức tấn công đơn giản nhưng lại rất hiệu quả trong việc làm gián đoạn hoạt động dịch vụ của máy chủ mục tiêu.
Protocol attacks: Loại tấn công này khai thác các giao thức hoạt động trên máy chủ mục tiêu. Thường các loại tấn công này không đi sâu vào ứng dụng bên trên mà chỉ khai thác các phiên bản giao thức sử dụng từ đó có cách thức tấn công phù hợp, làm gián đoạn hoạt động cung cấp dịch vụ. Ví dụ tấn công vào các máy chủ NTP server, tấn công và khai thác các lỗi TCP, …
Application Layer Attacks: Mục tiêu tấn công là các tầng ứng dụng cao hơn, thường là ứng dụng web (Web App), Database, các ứng dụng game, … với mục đích làm gián đoạn dịch vụ đang cung cấp.
2.2. Những hình thức tấn công DDoS hay gặp phải
- SYN Flood Là hình thức tấn công nhắm vào những điểm yếu của chuỗi kết nối TCP, bằng cách dựa vào các kết nối chưa hoàn chỉnh. Khi có bất kỳ người dùng nào thực hiện yêu cầu TCP Syn thì máy chủ không thể phản hồi. Điều này có nghĩa quá trình kết nối không hoạt động. Đối tượng tấn công lại sử dụng toàn bộ tài nguyên của máy chủ để máy chủ không còn đủ lưu lượng phục vụ cho các truy cập hợp pháp.
- UDP là từ viết tắt của User Datagram Protocol. Đây là giao thức kết nối mạng không có độ tin cậy. Hình thức tấn công UDP tập trung vào các cổng có trên server bằng cách gửi số lượng lớn gói tin UDP, các máy chủ này sẽ kiểm tra những ứng dụng nghe trên các cổng này nhưng không tìm thấy ứng dụng nào.
- HTTP Flood là Tạo ra lượng lớn các yêu cầu HTTP hoặc HTTPS đến máy chủ web, mô phỏng hành vi của người dùng thực, mục đích là quá tải máy chủ và dịch vụ web.
- Tấn Công DNS Flood: Gửi liên tục các yêu cầu giải mã tên miền đến máy chủ DNS, nhằm làm quá tải dịch vụ DNS.
- Ping of Death: Hình thức này gửi nhiều ping độc đến hệ thống nhằm làm thao túng giao thức IP. Phương thức Ping of Death thường xuất hiện ở các hệ điều hành Windows hơn so với các hệ điều hành khác
|
| Hệ thống tấn công DDoS |
3. Cách nhận biết xảy ra tình trạng tấn công DDoS
Nhận biết một tấn công từ chối dịch vụ phân tán (DDoS) không phải lúc nào cũng dễ dàng, nhưng có một số dấu hiệu cảnh báo mà bạn có thể chú ý để xác định liệu hệ thống hoặc mạng của mình có đang bị tấn công hay không:
- Tăng đột ngột lưu lượng mạng:Một sự tăng lớn và bất thường trong lưu lượng mạng có thể là dấu hiệu của tấn công DDoS.
- Lỗi kết nối liên tục: Khi người dùng không thể thiết lập kết nối với dịch vụ hoặc trang web.
- Cảnh báo từ nhà cung cấp dịch vụ: Một số nhà cung cấp dịch vụ Internet có thể phát hiện và thông báo cho khách hàng về các hoạt động DDoS.
- Kết nối internet bị chập chờn hoặc mất kết nối: Nếu kết nối Internet bỗng nhiên trở nên không ổn định hoặc ngắt quãng, đặc biệt nếu điều này xảy ra đồng thời trên nhiều dịch vụ hoặc ứng dụng.
4. Cách giải quyết khi bị tấn công DDoS
– Dùng firewall: Firewall là một phần mềm hoặc thiết bị phần cứng giúp kiểm soát lưu lượng truy cập vào và ra khỏi máy chủ web của bạn. Bạn có thể dùng firewall để chặn các IP hoặc địa chỉ IP được phát hiện là nguồn gốc của các cuộc tấn công DDoS. Bạn cũng có thể dùng firewall để xóa các IP đã thực hiện DDoS
– Liên lạc với nhà cung cấp: là người cung cấp và vận hành máy chủ, vì thế bạn có thể liên lạc khi gặp vấn đề về máy chủ. Khi biết server đang bị tấn công, Nhà cung cấp có thể thiết lập một “black hole” hoặc cơ chế tương tự để hút và cô lập lưu lượng truy cập đáng ngờ, giảm thiểu tác động của tấn công đến các tài nguyên khác.Sau khi tấn công giảm bớt, họ có thể reroute lưu lượng truy cập và áp dụng các bộ lọc để chỉ cho phép lưu lượng truy cập hợp pháp truy cập vào hệ thống.
– Sử dụng dịch vụ chống DDoS: Đây là cách hiệu quả nhất khi bị tấn công DDoS. Trên thị trường hiện nay, có rất nhiều đơn vị cung cấp dịch vụ Anti DDoS, nổi bật và tốt nhất hiện nay trong số đó là Cloudzone, với gần 10 năm kinh nghiệm trong lĩnh vực an ninh mạng, đã trở thành một trong những nhà cung cấp dịch vụ chống DDoS VPS/Dedicate Server hàng đầu tại Việt Nam. Với chi phí hợp lý Dịch vụ chống DDoS được cung cấp với một mức giá cạnh tranh, phù hợp với nhiều quy mô doanh nghiệp.
|
| Các cách giải quyết khi bị tấn công DDoS |
Kết Luận
Tấn công DDoS không chỉ là một mối đe dọa đối với an ninh mạng, mà còn là một thách thức lớn đối với sự ổn định và hoạt động liên tục của các doanh nghiệp trong thời đại số hóa. Với việc sử dụng firewall hoặc áp dụng các dịch vụ chống DDoS chuyên nghiệp là những bước quan trọng việc xây dựng một lớp bảo vệ vững chắc để đối mặt với những nguy cơ tấn công mạng hiện nay.
Cuối cùng, việc hiểu rõ về DDoS và biết cách nhận biết và ngăn chặn tấn công DDoS là rất quan trọng để bảo vệ website, doanh nghiệp, bảo mật trực tuyến và khách hàng của bạn. Hãy luôn cập nhật kiến thức và kỹ năng của mình để đối phó với các cuộc tấn công mạng. Hy vọng bài viết này sẽ giúp ích cho bạn trong việc nhận biết và ngăn chặn các cuộc tấn công DDoS. Chúc bạn thành công!
Tham khảo dịch vụ Cloud Server tại đây: https://cloudzone.vn/cloud-server/
Cloudzone.vn chúc quý khách tìm kiếm được nhiều thông tin bổ ích qua bài việt này.
Hỗ trợ: (+84) 979 151 143
Fanpage: https://www.facebook.com/cloudzone.vn
Hoặc truy cập website: https://cloudzone.vn/ để tham khảo các gói dịch vụ của chúng tôi.