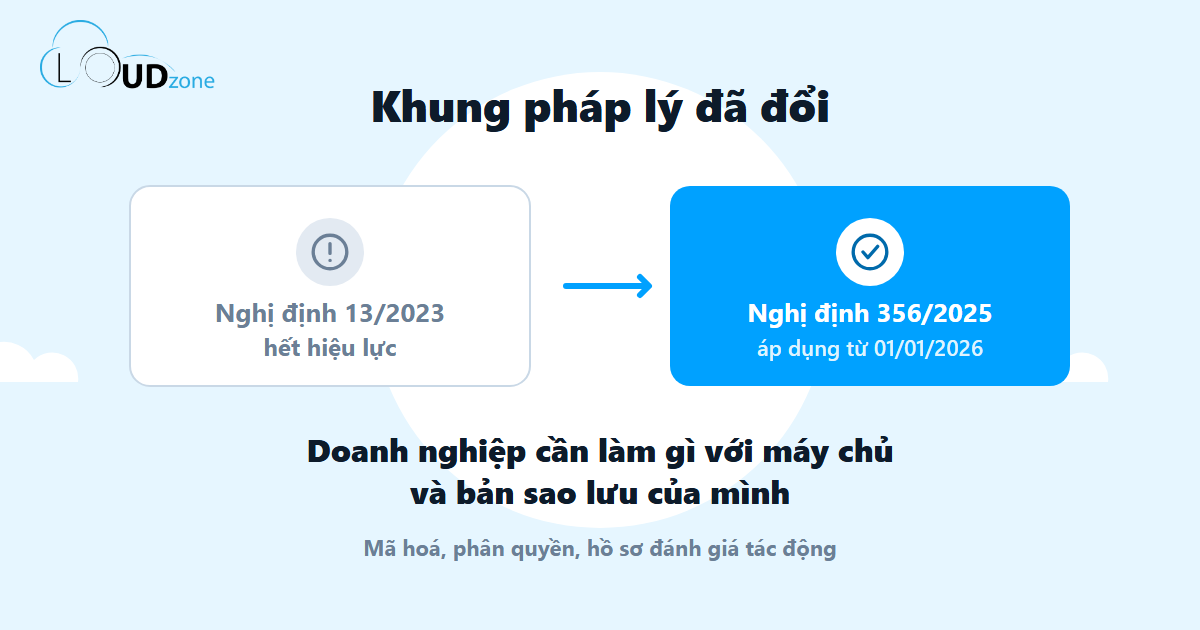
Từ ngày 01/01/2026, quy định về bảo vệ dữ liệu cá nhân tại Việt Nam đã thay đổi: Luật Bảo vệ dữ liệu cá nhân có hiệu lực, và nghị định hướng dẫn mới làm Nghị định 13/2023 hết hiệu lực. Bài này tóm tắt cho quý Khách hàng những việc liên quan trực tiếp tới máy chủ, dữ liệu và bản sao lưu, kể cả với doanh nghiệp chỉ thuê vài máy chủ ảo.
Mục lục
1. Hai văn bản cần biết và mốc thời gian
| Văn bản | Ban hành | Hiệu lực |
|---|---|---|
| Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 | 26/06/2025 | 01/01/2026 |
| Nghị định 356/2025/NĐ-CP quy định chi tiết và biện pháp thi hành | 31/12/2025 | 01/01/2026 |
Nghị định 13/2023/NĐ-CP đã hết hiệu lực kể từ ngày 01/01/2026. Điều này ghi tại Điều 42 của Nghị định 356/2025/NĐ-CP. Nếu doanh nghiệp đang dùng bộ biểu mẫu và quy trình xây theo Nghị định 13 thì phải rà lại, vì các mẫu kèm theo nghị định mới đã thay cho mẫu cũ.
Phạm vi áp dụng rộng hơn nhiều người nghĩ: không chỉ doanh nghiệp Việt Nam, mà cả tổ chức, cá nhân nước ngoài tại Việt Nam và tổ chức, cá nhân nước ngoài có liên quan tới việc xử lý dữ liệu cá nhân của công dân Việt Nam.
2. Dữ liệu cá nhân gồm những gì
Nghị định chia làm hai nhóm. Nhóm cơ bản gồm họ tên, ngày tháng năm sinh, giới tính, nơi sinh và các loại địa chỉ, quốc tịch, hình ảnh cá nhân, số điện thoại, số định danh cá nhân, số hộ chiếu, số giấy phép lái xe, biển số xe, tình trạng hôn nhân, quan hệ gia đình, thông tin tài khoản số.
Nhóm nhạy cảm là nhóm chịu yêu cầu chặt hơn, gồm những thông tin như nguồn gốc chủng tộc và dân tộc, quan điểm chính trị, tôn giáo tín ngưỡng, cùng các loại dữ liệu khác được liệt kê tại Điều 4 của nghị định.
Với phần lớn doanh nghiệp, điều đáng chú ý là một cơ sở dữ liệu khách hàng bình thường đã chứa dữ liệu cá nhân. Danh sách khách hàng có tên và số điện thoại, bảng lương nhân viên, tệp đăng ký nhận tin, nhật ký đăng nhập có lưu thông tin người dùng, tất cả đều nằm trong phạm vi điều chỉnh.
3. Thuê máy chủ hay dịch vụ đám mây: ai chịu trách nhiệm gì
Nghị định 356/2025/NĐ-CP dành riêng Điều 12 cho điện toán đám mây, và chia rõ trách nhiệm hai phía. Bảng dưới tóm tắt những việc sát với doanh nghiệp đang thuê hạ tầng:
| Bên thuê dịch vụ | Bên cung cấp dịch vụ |
|---|---|
| Ghi rõ trong hợp đồng việc chấp hành pháp luật Việt Nam về bảo vệ dữ liệu cá nhân | Chấp hành quy định về bảo vệ dữ liệu cá nhân của Việt Nam |
| Xác định rõ luồng xử lý dữ liệu và vai trò từng bên | Cung cấp thông tin về bộ phận, nhân sự bảo vệ dữ liệu cá nhân |
| Nêu rõ trong hợp đồng các yêu cầu về biện pháp bảo mật, kỹ thuật, tổ chức | Yêu cầu nhà thầu phụ thực hiện nghĩa vụ bảo vệ dữ liệu cá nhân |
| Tuân thủ thời hạn xử lý, yêu cầu về xoá và huỷ dữ liệu | Áp dụng biện pháp kỹ thuật và tổ chức phù hợp quy mô xử lý |
| Bảo đảm thực hiện các quyền của chủ thể dữ liệu | Đánh giá tuân thủ định kỳ 01 năm một lần |
Điểm quan trọng: thuê hạ tầng của nhà cung cấp không chuyển được trách nhiệm sang cho NCC. Doanh nghiệp/cá nhân vẫn là bên quyết định thu thập dữ liệu gì và dùng vào việc gì, nên vẫn là bên chịu trách nhiệm. Hợp đồng chỉ phân định phần việc giữa 2 chủ thể: nhà cung cấp và bên thuê dịch vụ.
4. Mã hoá khi lưu và khi truyền
Khoản 4 Điều 12 nêu một yêu cầu kỹ thuật rất cụ thể: dữ liệu cá nhân trên điện toán đám mây phải được mã hoá ở cả trạng thái nghỉ lẫn khi truyền, kèm phân quyền truy cập nghiêm ngặt.
Diễn ra việc làm hằng ngày thì gồm ba yếu tố quan trọng:
- Mã hoá khi truyền. Website và API dùng HTTPS, quản trị máy chủ qua SSH, không để kênh nào truyền dữ liệu dạng thô (raw), để thông tin đi dưới dạng "plain text) trên môi trường mạng.
- Mã hoá khi lưu. Ổ đĩa, bản sao lưu và tệp xuất ra từ cơ sở dữ liệu đều cần được mã hoá, nhất là những bản mang ra khỏi máy chủ.
- Phân quyền. Mỗi người một tài khoản riêng, chỉ cấp đúng quyền cần cho công việc. Dùng chung một tài khoản quản trị được đánh giá là sai nguyên tắc, và làm mất dấu vết khi cần truy vết các hành động.
5. Hồ sơ đánh giá tác động phải có từ ngày đầu
Đây là chỗ nhiều doanh nghiệp nhỏ bỏ sót. Theo Điều 19, bên kiểm soát và bên xử lý dữ liệu cá nhân phải lập và lưu giữ Hồ sơ đánh giá tác động xử lý dữ liệu cá nhân kể từ thời điểm bắt đầu xử lý dữ liệu, không phải chờ tới khi có đoàn kiểm tra.
Hồ sơ gồm ba phần: báo cáo đánh giá tác động theo Mẫu số 10 tại Phụ lục của nghị định; bản sao hợp đồng hoặc thoả thuận về việc xử lý dữ liệu cá nhân giữa các bên; và các chính sách, quy trình, biểu mẫu về bảo vệ dữ liệu cá nhân của doanh nghiệp.
Bản thân báo cáo yêu cầu mô tả mục đích xử lý, loại dữ liệu, chi tiết hoạt động xử lý và sơ đồ luồng dữ liệu. Nghĩa là doanh nghiệp buộc phải trả lời được dữ liệu cá nhân vào hệ thống từ đâu, đi qua những máy chủ nào và dừng lại ở đâu. Việc vẽ ra sơ đồ đó, ngoài nghĩa vụ pháp lý, thường giúp phát hiện những bản sao dữ liệu nằm ở nhiều vị trí khác nhau.
6. Khi xảy ra sự cố lộ dữ liệu
Nghị định quy định nội dung thông báo vi phạm tại Điều 28, gửi tới cơ quan chuyên trách bảo vệ dữ liệu cá nhân hoặc qua Cổng thông tin quốc gia về bảo vệ dữ liệu cá nhân, theo Mẫu số 08 tại Phụ lục.
Thông báo phải mô tả được: tính chất vi phạm gồm thời gian, địa điểm, hành vi, loại dữ liệu và số lượng dữ liệu liên quan; thông tin liên lạc của bộ phận hoặc nhân sự bảo vệ dữ liệu cá nhân; hậu quả có thể xảy ra; và biện pháp đã đưa ra để xử lý, giảm thiểu tác hại.
Đọc kỹ danh sách đó sẽ thấy một hệ quả kỹ thuật: không có nhật ký hệ thống thì không viết nổi thông báo. Muốn nói được thời điểm, hành vi và số lượng bản ghi bị ảnh hưởng, hệ thống phải lưu nhật ký truy cập từ trước. Đây là lý do nên bật và giữ nhật ký ngay từ bây giờ, thay vì đợi tới lúc cần.
Quyền của chủ thể dữ liệu cũng gắn với mốc thời gian cụ thể. Khi nhận yêu cầu rút lại sự đồng ý, hạn chế hoặc phản đối việc xử lý dữ liệu, doanh nghiệp phải phản hồi trong 02 ngày làm việc và thực hiện trong 15 ngày; trường hợp phải yêu cầu bên thứ ba ngừng xử lý thì trong 20 ngày. Chỉ được gia hạn tối đa một lần, không quá 15 ngày, và phải nêu lý do.
7. Bản sao lưu cũng là dữ liệu cá nhân
Một bản sao lưu cơ sở dữ liệu khách hàng chứa đúng những dữ liệu cá nhân như bản đang chạy, nên chịu cùng yêu cầu bảo vệ. Ba việc thường bị quên:
- Bản sao lưu để ở nơi không có sự quản lý. Tệp xuất ra rồi để trong thư mục dùng chung, trong hộp thư, hoặc trên máy tính cá nhân của nhân viên. Mỗi bản như vậy là một chỗ có thể lộ mà không nằm trong sơ đồ luồng dữ liệu.
- Yêu cầu xoá dữ liệu nhưng bản sao lưu vẫn còn. Cần có quy trình nói rõ xử lý thế nào với các bản sao lưu cũ, và ghi lại quyết định đó.
- Bản sao lưu không mã hoá. Dữ liệu đang chạy thì nằm sau tường lửa và phân quyền, còn bản sao lưu thì hay được chép đi chép lại. Mã hoá bản sao lưu là việc đáng làm trước tiên.
Quý khách có thể tham khảo thêm bài Sao lưu chéo và DR cho phần kỹ thuật của việc sao lưu.
8. Câu hỏi thường gặp
Doanh nghiệp chỉ có mươi nhân viên có phải làm không?
Luật không đặt ngưỡng quy mô để miễn trừ. Khác biệt nằm ở mức độ: nghị định yêu cầu áp dụng biện pháp kỹ thuật và tổ chức ở mức phù hợp với quy mô và mức độ xử lý dữ liệu của mình. Một công ty mươi người không cần bộ máy như ngân hàng, nhưng vẫn phải có hồ sơ, có người chịu trách nhiệm và có quy trình xử lý yêu cầu của khách hàng.
Thuê máy chủ tại Việt Nam thì có đương nhiên tuân thủ không?
Không. Đặt máy trong nước giải quyết phần vị trí lưu trữ, còn nghĩa vụ về sự đồng ý, quyền của chủ thể dữ liệu, hồ sơ đánh giá tác động và thông báo vi phạm vẫn thuộc về doanh nghiệp. Đây là hai vấn đề khác nhau và không thay thế cho nhau.
Phải thuê người chuyên trách bảo vệ dữ liệu cá nhân không?
Nghị định có quy định về nhân sự và bộ phận bảo vệ dữ liệu cá nhân trong cơ quan, tổ chức, đồng thời có chương riêng về tổ chức và cá nhân cung cấp dịch vụ bảo vệ dữ liệu cá nhân. Tuỳ quy mô và loại dữ liệu đang xử lý mà chọn cách bố trí, quý khách nên hỏi ý kiến đơn vị tư vấn pháp lý trước khi quyết định.
Vi phạm thì bị xử lý thế nào?
Nghị định dẫn chiếu tới quy định về xử phạt vi phạm hành chính trong lĩnh vực bảo vệ dữ liệu cá nhân, nằm ở văn bản riêng. Mức phạt cụ thể phụ thuộc hành vi, nên quý khách cần đối chiếu văn bản xử phạt đang có hiệu lực thay vì áng chừng.
Bài viết tóm tắt các quy định để tham khảo, không thay cho ý kiến tư vấn pháp lý. Trước khi áp dụng, quý khách nên đối chiếu với toàn văn Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Nghị định 356/2025/NĐ-CP trên Công báo hoặc Cổng thông tin điện tử Chính phủ.
Quý khách cần trao đổi về hạ tầng máy chủ và phương án sao lưu phù hợp với các yêu cầu trên, vui lòng chat với Cloudzone hoặc gọi 0905 091 805.