Mục lục1. Ransomware là gì?2. Ransomware nguy hiểm thế nào với doanh nghiệp?3. Ransomware xâm nhập và hoạt động thế nào?4. Mục tiêu phổ biến và xu hướng ransomware 20265. Cách phòng chống ransomware cho máy chủ5.1 Sao lưu định kỳ theo quy tắc 3-2-15.2 Vá lỗ hổng và cập nhật thường xuyên5.3 Thu hẹp bề mặt tấn công5.4 Giải pháp EDR/Anti-ransomware5.5 Phân vùng mạng (segmentation)6. Xử lý khi máy chủ bị ransomware7. Giải pháp Endpoint Security của Cloudzone8. Câu hỏi thường gặp (FAQ)
Bài viết được biên soạn năm 2026. Bối cảnh và số liệu về xu hướng tấn công có thể thay đổi theo thời gian; bạn nên đối chiếu với các nguồn an ninh mạng mới khi tham khảo.
1. Ransomware là gì?
Ransomware (mã độc tống tiền) là loại mã độc mã hóa toàn bộ hoặc một phần dữ liệu trên máy chủ, máy tính của nạn nhân, sau đó đòi một khoản tiền chuộc - thường bằng tiền mã hóa - để cung cấp khóa giải mã. Nếu không có bản sao lưu sạch, doanh nghiệp có thể mất quyền truy cập vào toàn bộ dữ liệu vận hành chỉ trong vài giờ.
2. Ransomware nguy hiểm thế nào với doanh nghiệp?
Khác với nhiều loại mã độc âm thầm, ransomware gây thiệt hại trực tiếp và tức thì:
- Gián đoạn vận hành: website, ứng dụng và cơ sở dữ liệu ngừng hoạt động, có thể kéo dài nhiều ngày.
- Mất dữ liệu: nếu không có backup, dữ liệu bị mã hóa gần như không thể khôi phục.
- Thiệt hại tài chính và uy tín: chi phí khắc phục, gián đoạn kinh doanh và mất niềm tin của khách hàng.
- Tống tiền kép (double extortion): kẻ tấn công vừa mã hóa dữ liệu, vừa đánh cắp và đe dọa công bố dữ liệu nhạy cảm nếu không trả tiền - khiến việc có backup vẫn chưa đủ.
3. Ransomware xâm nhập và hoạt động thế nào?
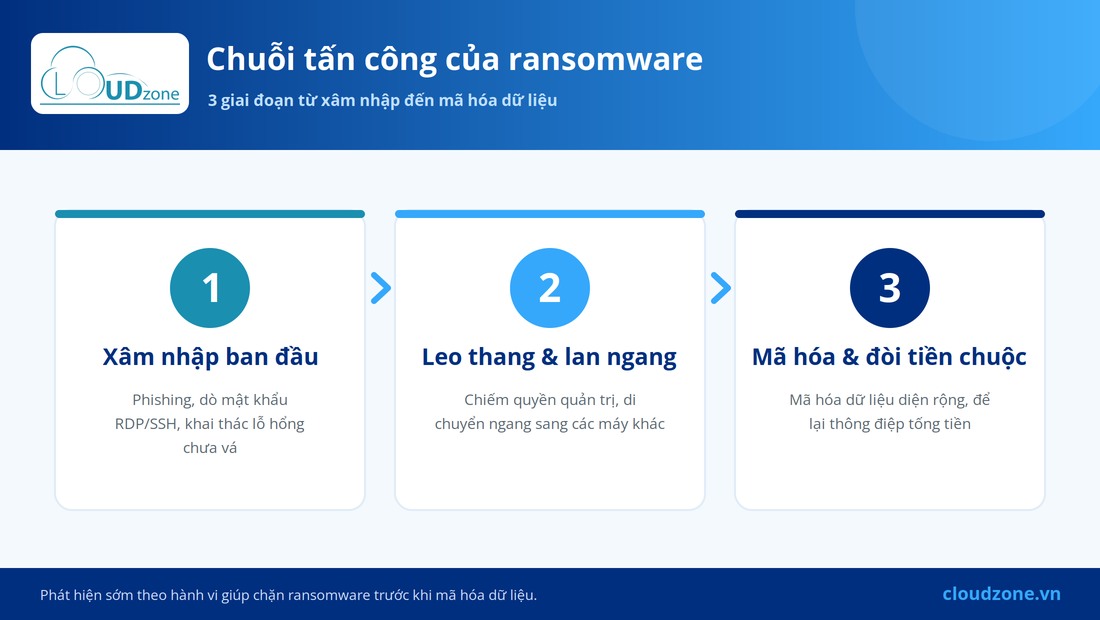
Một cuộc tấn công ransomware thường đi qua ba giai đoạn:
- Xâm nhập ban đầu: qua email phishing có file đính kèm độc hại, dò mật khẩu các dịch vụ truy cập từ xa (RDP trên Windows, SSH trên Linux), hoặc khai thác lỗ hổng phần mềm chưa vá.
- Leo thang đặc quyền và di chuyển ngang: sau khi vào được một máy, kẻ tấn công chiếm quyền quản trị và lan sang các máy khác trong hệ thống (lateral movement) để mở rộng phạm vi.
- Mã hóa và đòi tiền chuộc: mã độc mã hóa dữ liệu trên diện rộng rồi để lại thông điệp yêu cầu tiền chuộc, kèm thời hạn để gây áp lực.
4. Mục tiêu phổ biến và xu hướng ransomware 2026
Ransomware có thể tấn công nhiều nền tảng, nhưng các hệ thống chạy Windows - gồm cả máy chủ Windows Server và máy bàn Windows - là nhóm bị nhắm tới phổ biến và chiếm phần lớn các vụ tấn công được ghi nhận. Nguyên nhân đến từ việc Windows được sử dụng rộng rãi trong doanh nghiệp, cùng nhiều con đường tấn công đặc thù:
- RDP (Remote Desktop): dịch vụ truy cập từ xa của Windows thường bị dò mật khẩu để chiếm quyền máy chủ.
- Lỗ hổng SMB và dịch vụ Windows: nhiều dòng ransomware lan nhanh qua lỗ hổng chia sẻ file SMB chưa được vá.
- Macro độc hại trong file Office: người dùng máy bàn Windows dễ bị lừa mở file tài liệu chứa macro độc hại.
- Lạm dụng Active Directory: khi chiếm được quyền quản trị miền, kẻ tấn công có thể phát tán ransomware ra toàn bộ máy trong mạng.
Bên cạnh đó, ransomware ngày càng mở rộng sang Linux và môi trường ảo hóa (như máy chủ ESXi), nên không hệ điều hành nào được xem là miễn nhiễm với ransomware. Một số xu hướng đáng chú ý trong năm 2026:
- RaaS (Ransomware-as-a-Service): mã độc được cung cấp như dịch vụ, hạ thấp rào cản để nhiều nhóm tội phạm tham gia tấn công.
- Nhắm vào bản sao lưu: kẻ tấn công tìm và xóa/mã hóa cả backup để chặn đường khôi phục, buộc nạn nhân phải trả tiền.
- Tống tiền kép và ba lớp: kết hợp mã hóa, dọa rò rỉ dữ liệu và tấn công DDoS để gia tăng áp lực.
Dù trên nền tảng nào, việc trang bị giải pháp bảo vệ điểm cuối cho cả máy chủ và máy bàn đều cần thiết. Dịch vụ Endpoint Security của Cloudzone bảo vệ đồng thời Windows Server, máy bàn Windows và cả Linux trước ransomware (chi tiết ở mục 7).
5. Cách phòng chống ransomware cho máy chủ
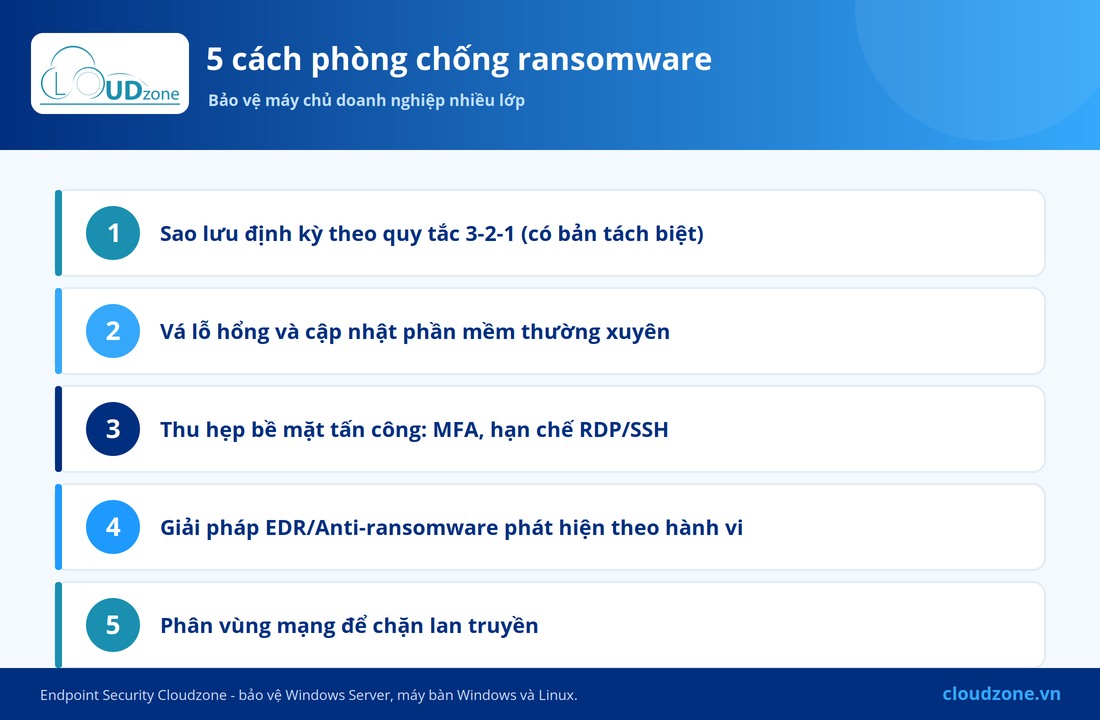
Phòng chống ransomware hiệu quả cần kết hợp nhiều lớp, trong đó sao lưu và phát hiện sớm là then chốt.
5.1 Sao lưu định kỳ theo quy tắc 3-2-1
Đây là tuyến phòng thủ quan trọng trước ransomware. Áp dụng quy tắc 3-2-1: giữ 3 bản sao dữ liệu, trên 2 loại lưu trữ khác nhau, với 1 bản tách biệt (offline hoặc immutable - không thể bị chỉnh sửa). Khi bị mã hóa, bạn có thể khôi phục mà không cần trả tiền chuộc. Tham khảo dịch vụ Backup as a Service của Cloudzone.
5.2 Vá lỗ hổng và cập nhật thường xuyên
Cập nhật kịp thời hệ điều hành, ứng dụng và phần mềm để bịt các lỗ hổng đã được công bố - vốn là con đường khai thác thường gặp của ransomware, đặc biệt qua SMB và các dịch vụ Windows.
5.3 Thu hẹp bề mặt tấn công
Hạn chế tối đa các điểm có thể bị khai thác: bật xác thực đa lớp (MFA), không mở RDP/SSH trực tiếp ra Internet (dùng VPN hoặc giới hạn IP), áp dụng nguyên tắc đặc quyền tối thiểu cho từng tài khoản. Tham khảo thêm 10 biện pháp tăng cường bảo mật cho SSH Login.
5.4 Giải pháp EDR/Anti-ransomware
Trang bị giải pháp bảo mật điểm cuối có khả năng phát hiện ransomware theo hành vi, thay vì chỉ dựa vào dấu hiệu đã biết. Công nghệ Machine Learning giúp phát hiện và ngăn chặn cả các biến thể ransomware chưa từng xuất hiện, trước khi chúng kịp mã hóa dữ liệu.
5.5 Phân vùng mạng (segmentation)
Chia hệ thống thành các vùng mạng tách biệt để nếu một máy bị nhiễm, ransomware khó lan sang toàn bộ hạ tầng. Đây là biện pháp hạn chế di chuyển ngang rất hiệu quả.
6. Xử lý khi máy chủ bị ransomware
- Cô lập ngay: ngắt máy chủ bị nhiễm khỏi mạng để chặn ransomware lan rộng.
- Xác định chủng ransomware: xác định loại mã độc và phạm vi ảnh hưởng trước khi xử lý.
- Khôi phục từ backup sạch: phục hồi dữ liệu từ bản sao lưu được tạo trước thời điểm nhiễm.
- Cân nhắc kỹ việc trả tiền chuộc: trả tiền không bảo đảm lấy lại được dữ liệu và còn khuyến khích các cuộc tấn công tiếp theo.
- Báo cáo và rà soát: báo cho cơ quan chức năng, vá lỗ hổng gốc và đổi toàn bộ thông tin đăng nhập.
7. Giải pháp Endpoint Security của Cloudzone
Để bảo vệ máy chủ và máy bàn khỏi ransomware, Cloudzone cung cấp dịch vụ Endpoint Security sử dụng phần mềm bản quyền Trend Micro, bảo vệ đồng thời Windows Server, máy bàn Windows và Linux:
- Phát hiện theo hành vi bằng Machine Learning: ngăn chặn cả ransomware chưa từng biết trước khi dữ liệu bị mã hóa.
- Tường lửa cấp host và kiểm soát truy cập: hạn chế các con đường xâm nhập như RDP, SMB.
- Quản lý tập trung qua sPortal: giám sát và cập nhật bảo mật cho nhiều máy chủ trên một console, cảnh báo tức thời khi có dấu hiệu bất thường.
Kết hợp với dịch vụ sao lưu để khôi phục nhanh và Anti-DDoS ở tầng hạ tầng, doanh nghiệp có được nhiều lớp bảo vệ trước ransomware. Chi phí Endpoint Security chỉ từ 1.500.000đ/năm cho mỗi máy chủ. Tìm hiểu chi tiết tại trang dịch vụ Endpoint Security, hoặc xem bài cách phòng chống mã độc cho máy chủ và Endpoint Security là gì.
8. Câu hỏi thường gặp (FAQ)
Trả tiền chuộc có lấy lại được dữ liệu không?
Không có gì bảo đảm. Nhiều nạn nhân trả tiền nhưng vẫn không nhận được khóa giải mã hoặc dữ liệu đã bị rò rỉ. Vì vậy backup sạch là phương án khôi phục đáng tin cậy hơn.
Vì sao Windows hay bị ransomware hơn?
Windows được dùng phổ biến trong doanh nghiệp và có nhiều con đường tấn công đặc thù như RDP, lỗ hổng SMB, macro Office và Active Directory, nên là mục tiêu phổ biến. Tuy vậy Linux và môi trường ảo hóa cũng ngày càng bị nhắm tới.
Có backup rồi có cần thêm giải pháp chống ransomware không?
Có. Với chiêu tống tiền kép (dọa rò rỉ dữ liệu), chỉ backup là chưa đủ. Bạn cần thêm lớp phát hiện và ngăn chặn sớm như Endpoint Security.
Endpoint Security có chặn được ransomware chưa từng biết không?
Có. Nhờ công nghệ phát hiện theo hành vi và Machine Learning, giải pháp có thể nhận diện và ngăn chặn cả các biến thể ransomware mới dựa trên hành vi bất thường.
DỊCH VỤ HẠ TẦNG CLOUDZONE Cần tư vấn giải pháp Cloud, Máy chủ & Hạ tầng cho doanh nghiệp? Đội ngũ kỹ thuật Cloudzone sẵn sàng hỗ trợ và tư vấn miễn phí. |