Mục lục1. Vì sao máy chủ cần bảo vệ nhiều lớp?2. Tầng hạ tầng mạng: chặn tấn công từ bên ngoài2.1 Hệ thống Anti-DDoS2.2 Firewall tổng và blacklist IP tấn công2.3 Chặn traffic tự động theo ngưỡng3. IPBan - chống dò mật khẩu tích hợp sẵn4. Endpoint Security - phát hiện và ngăn mã độc5. Các lớp bảo vệ khác bên trong máy chủ6. Tầng dữ liệu: sao lưu và phục hồi7. Câu hỏi thường gặp (FAQ)
1. Vì sao máy chủ cần bảo vệ nhiều lớp?
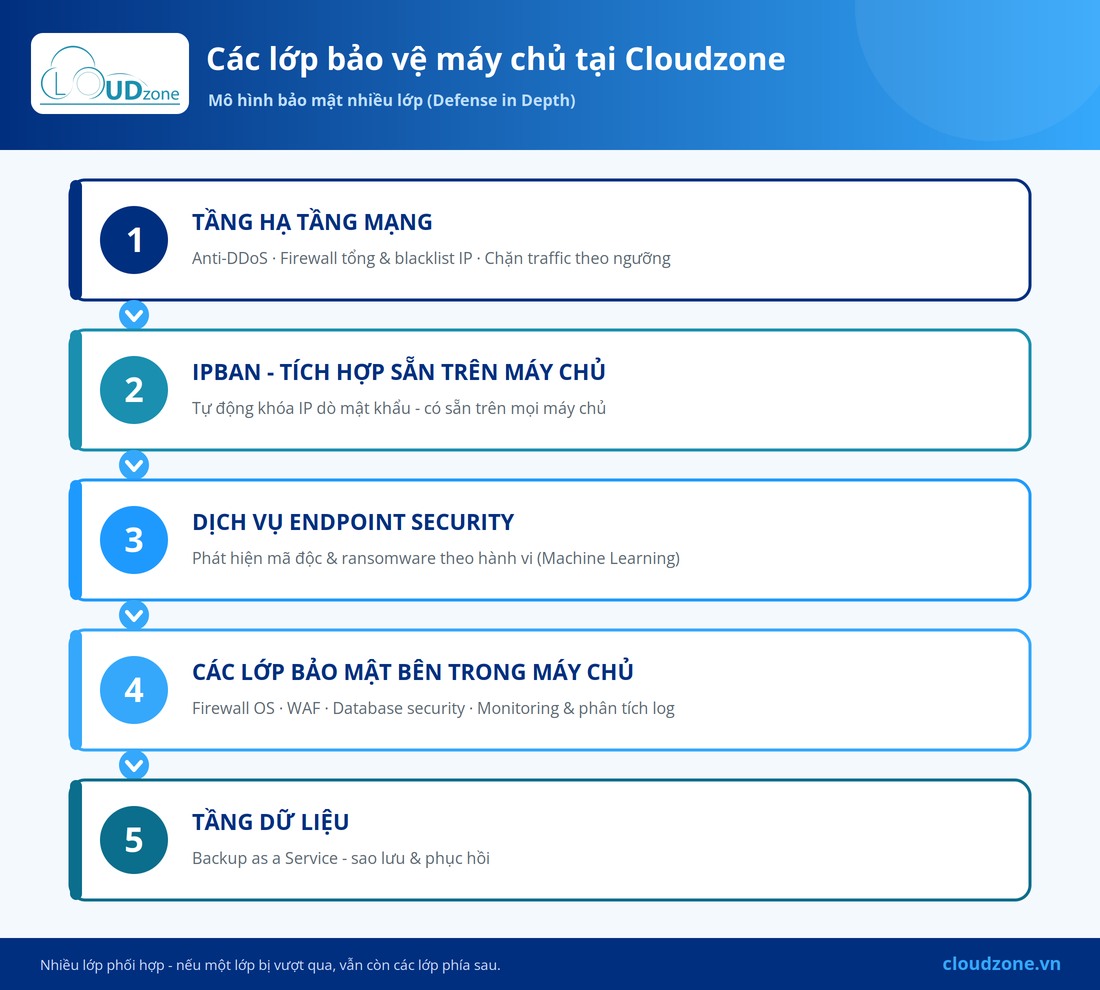
Không có một biện pháp đơn lẻ nào đủ sức bảo vệ máy chủ trước mọi loại tấn công. Một cuộc tấn công có thể đến từ nhiều hướng: dò quét mật khẩu từ Internet, tấn công từ chối dịch vụ (DDoS) làm nghẽn băng thông, mã độc và ransomware xâm nhập qua lỗ hổng, hay rủi ro mất dữ liệu. Vì vậy, mô hình bảo mật nhiều lớp (defense in depth) được xem là cách tiếp cận đáng tin cậy: nếu một lớp bị vượt qua, vẫn còn các lớp phía sau ngăn chặn.
Tại Cloudzone, máy chủ của khách hàng được bảo vệ bằng nhiều lớp phối hợp, từ tầng hạ tầng mạng, các lớp trên máy chủ cho đến tầng dữ liệu. Bài viết này giúp bạn hình dung tổng thể từng lớp bảo vệ đó.
2. Tầng hạ tầng mạng: chặn tấn công từ bên ngoài
Đây là lớp phòng thủ ngoài cùng, hoạt động ở tầng mạng trước khi lưu lượng đến được máy chủ. Toàn bộ hạ tầng của Cloudzone đặt tại các trung tâm dữ liệu đạt chuẩn TIA-942 Rated 3, kết nối tới 4 nhà mạng lớn (VNPT, FPT, Viettel, CMC) với tổng băng thông ngõ ra 500Gbps.
2.1 Hệ thống Anti-DDoS
Cloudzone trang bị hệ thống thiết bị chống DDoS chuyên dụng có dự phòng, cùng đội ngũ giám sát lưu lượng 24/7. Khi phát hiện tấn công từ chối dịch vụ, hệ thống bóc tách và xử lý lưu lượng độc hại, giúp máy chủ của bạn duy trì hoạt động. Tìm hiểu thêm tại trang dịch vụ Anti-DDoS.
2.2 Firewall tổng và blacklist IP tấn công
Cloudzone vận hành một hệ thống thu thập các địa chỉ IP đang tấn công vào hạ tầng và tự động đưa vào blacklist trên firewall tổng. Khi một IP đã bị ghi nhận tấn công vào bất kỳ điểm nào trong hệ thống, nó sẽ bị chặn ở tầng mạng. Cơ chế này hiệu quả với các hình thức tấn công thăm dò, dò quét vào hệ thống mạng và máy chủ từ bên ngoài.
2.3 Chặn traffic tự động theo ngưỡng
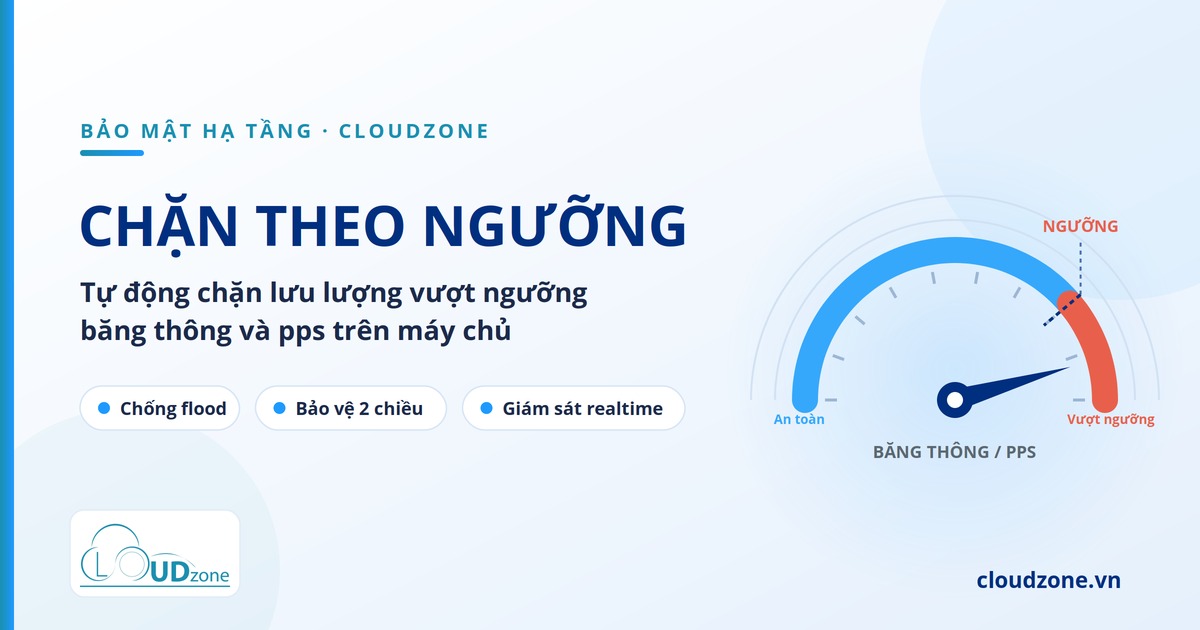
Hệ thống tự động chặn lưu lượng khi vượt quá ngưỡng băng thông hoặc số lượng gói tin (pps - packet per second) đã thiết lập. Cơ chế này giúp máy chủ hạn chế rủi ro khi bị tấn công flood, hoặc khi bị mã độc xâm nhập và phát tán traffic tràn băng thông ra bên ngoài.
3. IPBan - chống dò mật khẩu tích hợp sẵn
Sau lớp hạ tầng mạng là các biện pháp bảo vệ hoạt động ngay trên chính máy chủ. Tất cả máy chủ tại Cloudzone đều được trang bị sẵn lớp bảo vệ endpoint cơ bản thông qua IPBan. Công cụ này tự động giám sát và khóa các địa chỉ IP đang cố gắng dò mật khẩu đăng nhập vào máy chủ (qua RDP trên Windows hoặc SSH trên Linux), giúp ngăn chặn phần lớn các cuộc tấn công dò quét mật khẩu tự động.
4. Endpoint Security - phát hiện và ngăn mã độc
Với doanh nghiệp cần lớp bảo vệ chuyên sâu hơn, Cloudzone cung cấp dịch vụ Endpoint Security bảo vệ máy chủ vật lý, Cloud Server và VPS trên cả Windows Server lẫn Linux. Giải pháp dùng công nghệ Machine Learning để phát hiện mã độc và ransomware theo hành vi, ngăn chặn cả các mối đe dọa chưa từng biết. Tham khảo bài Endpoint Security là gì và cách bảo vệ máy chủ khỏi ransomware.
5. Các lớp bảo vệ khác bên trong máy chủ
Bên cạnh các lớp do Cloudzone trang bị sẵn, còn nhiều lớp bảo vệ bên trong máy chủ thường do khách hàng tự cài đặt, hoặc khách hàng phối hợp cùng Cloudzone triển khai, tùy theo nhu cầu của hệ thống:
- Tường lửa trên hệ điều hành: firewall lọc traffic ngay trên hệ điều hành máy chủ, kiểm soát chi tiết các cổng và kết nối.
- Tường lửa ứng dụng web (WAF): lọc và chặn các request độc hại nhắm vào website, ứng dụng web.
- Bảo mật cơ sở dữ liệu (database security): kiểm soát truy cập và bảo vệ dữ liệu trong database.
- Hệ thống giám sát (monitoring): theo dõi tình trạng dịch vụ, độ trễ, dung lượng và các chỉ số vận hành của máy chủ.
- Phân tích log theo thời gian thực: thu thập và phân tích log file để phát hiện sớm các hành vi bất thường.
Bên cạnh đó, Cloudzone cung cấp các công cụ hỗ trợ quản trị như console truy cập máy chủ và giao diện theo dõi một số thông tin cấu hình cơ bản trên sPortal, giúp khách hàng thuận tiện hơn khi vận hành.
6. Tầng dữ liệu: sao lưu và phục hồi
Lớp phòng thủ cuối cùng là sao lưu dữ liệu. Ngay cả khi các lớp trên bị vượt qua, một bản sao lưu sạch cho phép bạn khôi phục hệ thống mà không phải trả tiền chuộc cho ransomware. Dịch vụ Backup as a Service của Cloudzone giúp sao lưu định kỳ và phục hồi nhanh, đóng vai trò là phương án dự phòng đáng tin cậy cho dữ liệu doanh nghiệp. Bạn có thể tham khảo thêm cách phòng chống mã độc cho máy chủ.
Sự phối hợp giữa các lớp - từ hạ tầng mạng, các lớp trên máy chủ, các lớp bên trong đến sao lưu dữ liệu - tạo nên một môi trường vận hành an toàn và ổn định cho hệ thống của doanh nghiệp.
7. Câu hỏi thường gặp (FAQ)
Máy chủ tại Cloudzone đã có sẵn lớp bảo vệ nào chưa?
Mọi máy chủ đều được trang bị sẵn lớp IPBan cơ bản và nằm trong hạ tầng có hệ thống Anti-DDoS, firewall tổng. Doanh nghiệp cần bảo vệ chuyên sâu hơn có thể đăng ký thêm dịch vụ Endpoint Security và Backup.
Endpoint Security và Anti-DDoS khác nhau thế nào?
Anti-DDoS hoạt động ở tầng mạng để chống tấn công từ chối dịch vụ làm nghẽn băng thông, còn Endpoint Security hoạt động ngay trên máy chủ để phát hiện và ngăn mã độc, ransomware. Hai lớp này bổ trợ cho nhau.
Tôi có cần dùng tất cả các lớp không?
Tùy theo nhu cầu và mức độ quan trọng của hệ thống. Các lớp hạ tầng và IPBan đã có sẵn; bạn có thể bổ sung Endpoint Security và Backup khi cần mức bảo vệ cao hơn. Đội ngũ Cloudzone sẵn sàng tư vấn giải pháp phù hợp.
DỊCH VỤ HẠ TẦNG CLOUDZONE Cần tư vấn giải pháp Cloud, Máy chủ & Hạ tầng cho doanh nghiệp? Đội ngũ kỹ thuật Cloudzone sẵn sàng hỗ trợ và tư vấn miễn phí. |